Gaia X, le projet européen de souveraineté des données expliqué
Gaia X revient régulièrement dans les discussions sur la souveraineté numérique européenne, souvent présenté à tort comme un « cloud européen » destiné à concurrencer les grands hébergeurs américains. Le projet est en réalité tout autre chose : un cadre de règles, de standards et de services de vérification qui doit permettre à des organisations de partager des données et des services numériques en sachant précisément à qui elles ont affaire. Pour une DSI, comprendre cette nuance évite deux erreurs symétriques : attendre de Gaia-X une infrastructure qu’il ne fournira pas, ou l’ignorer alors qu’il structure déjà plusieurs espaces de données industriels.
Gaia X en quelques repères
Le projet a été lancé à l’initiative des gouvernements français et allemand, annoncé fin 2019 puis présenté officiellement en juin 2020. Il s’est ensuite doté d’une structure juridique : une association internationale sans but lucratif de droit belge, basée à Bruxelles, qui réunit des entreprises, des laboratoires de recherche et des organismes publics. L’association ne vend rien et n’exploite aucun centre de données. Elle édicte des règles et des spécifications, et encadre la manière dont leur respect peut être vérifié.
L’idée de départ part d’un constat partagé par de nombreuses directions informatiques européennes : les données circulent mal entre organisations, faute de confiance. Une entreprise hésite à confier des informations à un partenaire, à un sous-traitant ou à une plateforme si elle ne peut pas vérifier où elles seront stockées, qui y aura accès et selon quelles conditions d’usage. Gaia-X propose de rendre ces conditions explicites, lisibles par des machines et vérifiables.
Le projet s’inscrit dans la stratégie européenne pour les données présentée par la Commission en 2020, qui prévoit la création d’espaces européens communs de données dans plusieurs secteurs : santé, industrie, mobilité, énergie, agriculture, finance. Gaia-X n’est pas l’instrument officiel de cette stratégie, mais il en partage l’objectif et fournit à certains de ces espaces une partie de leur socle technique et contractuel.
Les briques techniques et la gouvernance
Le cœur du dispositif tient en quelques notions qu’une équipe d’architecture doit connaître avant de s’engager.
Les descriptions vérifiables
Chaque participant, chaque service et chaque ressource peut être décrit par des attestations vérifiables : des documents numériques signés qui indiquent, par exemple, l’identité juridique d’une entreprise, la localisation d’un service d’hébergement ou les certifications dont il dispose. Ces descriptions reposent sur des standards du web pour les identifiants décentralisés et les justificatifs vérifiables. Leur intérêt est de pouvoir être contrôlées automatiquement, sans échange de documents papier ni questionnaire de sécurité de plusieurs dizaines de pages.
Le cadre de confiance
Le cadre de confiance fixe les règles que doivent respecter ces descriptions et les sources considérées comme fiables pour les valider : registres du commerce, organismes de certification, autorités nationales. Des services de vérification, opérés par des acteurs habilités et regroupés sous l’appellation de centres de compensation numérique, contrôlent la conformité d’une description et délivrent une preuve de conformité. L’association a choisi de ne pas centraliser ce rôle : plusieurs opérateurs peuvent assurer ces services selon les mêmes spécifications.
Les labels
Au-dessus de la simple conformité, Gaia-X a défini des labels à plusieurs niveaux, du plus élémentaire, centré sur la transparence et la sécurité de base, au plus exigeant, qui ajoute des critères de protection contre l’accès par des juridictions hors de l’Union européenne. Les critères de ces labels ont évolué au fil des versions des documents de référence, et la DSI doit toujours vérifier la version applicable au moment où un fournisseur s’en prévaut.
La gouvernance associative a été au centre des critiques. L’association a accepté dès ses débuts des membres non européens, dont de grands fournisseurs de cloud américains et asiatiques, au motif que l’objectif est d’imposer des règles à tous plutôt que d’exclure. Certains acteurs européens ont jugé que cette ouverture diluait l’ambition de souveraineté, et quelques-uns ont pris leurs distances avec le projet. Le conseil d’administration reste toutefois réservé à des organisations dont le siège se situe en Europe.
Les espaces de données sectoriels
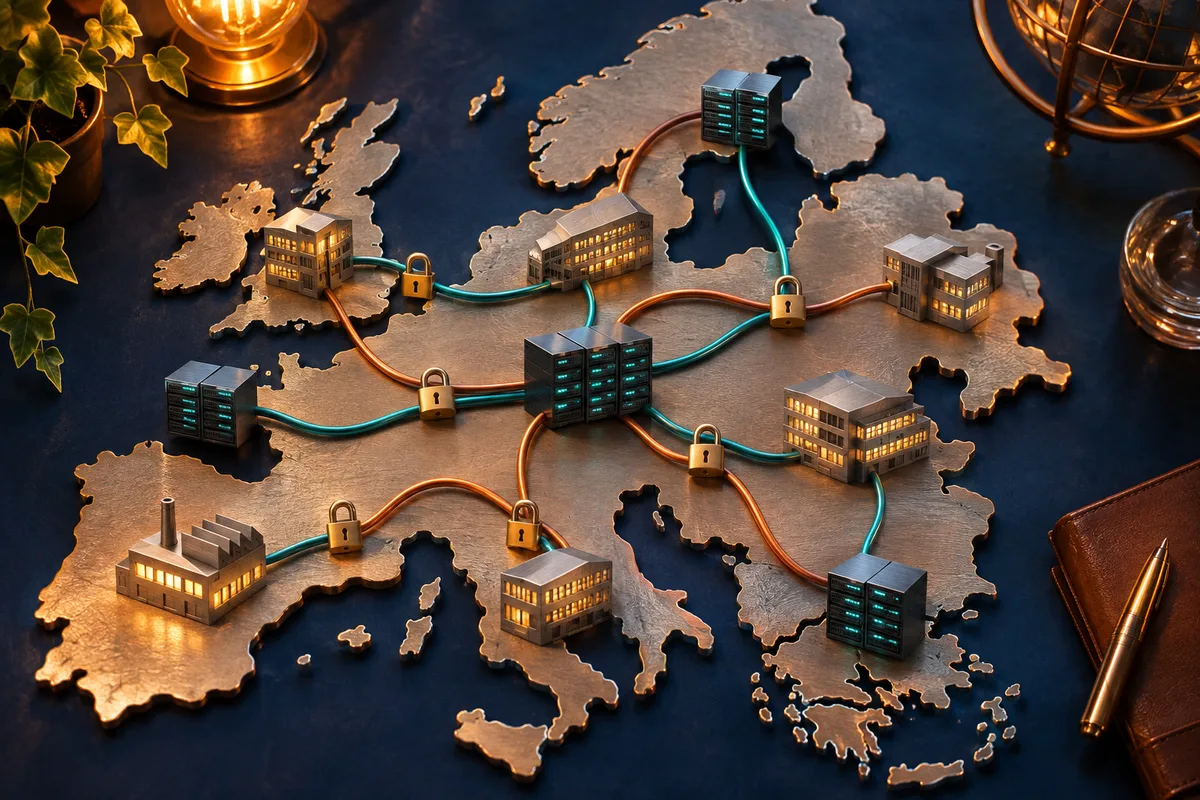
C’est dans les espaces de données que Gaia-X devient concret. Un espace de données réunit des organisations d’un même secteur qui acceptent des règles communes pour échanger des informations : formats, conditions d’accès, politiques d’usage, mécanismes de contrôle. Les données ne sont pas regroupées dans un entrepôt central : chacun les conserve chez lui et ne les expose qu’aux partenaires autorisés, pour l’usage convenu.
Le cas le plus avancé concerne l’automobile, avec l’écosystème Catena-X, qui relie constructeurs, équipementiers et fournisseurs de rang inférieur autour de la traçabilité des pièces et du calcul de l’empreinte carbone. Son fonctionnement et ce qu’il demande à l’informatique d’un fournisseur sont détaillés dans notre article sur Catena-X et les données de l’industrie. D’autres initiatives existent dans l’agriculture, la mobilité, le tourisme ou la santé, avec des niveaux de maturité très variables.
Techniquement, l’échange repose souvent sur des connecteurs de données, des composants logiciels installés chez chaque participant qui négocient les contrats d’usage avant tout transfert. Plusieurs implémentations open source existent, issues notamment des travaux de l’International Data Spaces Association et de la fondation Eclipse. Le connecteur ne transporte pas seulement la donnée : il applique la politique attachée, par exemple une interdiction de revente ou une limitation de durée de conservation.
| Notion | Rôle | Ce que la DSI doit prévoir |
|---|---|---|
| Attestation vérifiable | Décrire un participant ou un service | Gestion des identités et des clés de signature |
| Preuve de conformité | Valider une description selon les règles | Processus de mise à jour régulière |
| Label | Signaler un niveau d’exigence | Vérifier la version des critères applicables |
| Connecteur de données | Négocier et exécuter les échanges | Hébergement, supervision, mises à jour de sécurité |
| Politique d’usage | Encadrer ce que le destinataire peut faire | Traduction juridique en règles techniques |
Ce que Gaia X change concrètement pour une DSI
Pour la plupart des entreprises, Gaia-X ne se traduit pas par un projet autonome mais par des exigences qui arrivent de l’extérieur : un donneur d’ordre qui rejoint un espace de données et demande à ses fournisseurs de s’y connecter, un appel d’offres public qui valorise les services labellisés, un partenaire industriel qui conditionne l’échange de données techniques à des politiques d’usage formalisées.
Le premier impact touche la gestion des identités. Les attestations vérifiables supposent que l’organisation dispose d’identifiants numériques solides, de clés de signature protégées et de procédures pour les renouveler. Beaucoup de DSI découvrent à cette occasion que leur gestion des certificats est dispersée entre plusieurs équipes, sans inventaire fiable.
Le deuxième impact concerne la gouvernance des données. Exposer une donnée dans un espace partagé oblige à savoir qui en est propriétaire dans l’entreprise, quelle est sa qualité, sous quelles conditions elle peut sortir et qui valide ces conditions. Les politiques d’usage ne s’improvisent pas : elles traduisent des clauses contractuelles et des contraintes réglementaires, comme celles du RGPD lorsque des données personnelles sont en jeu.
Le troisième impact est opérationnel. Un connecteur de données est un composant exposé, qui doit être hébergé, supervisé et mis à jour comme n’importe quel service sensible. Il élargit la surface d’attaque de l’entreprise et doit entrer dans la politique de sécurité, au même titre que les autres points d’échange avec l’extérieur. Les mêmes principes de segmentation et de sauvegarde que ceux recommandés face aux attaques par rançongiciel s’appliquent, comme le rappelle notre dossier sur la préparation à un ransomware.
Enfin, Gaia-X fournit un vocabulaire utile pour choisir un hébergeur. Même sans adhérer, une DSI peut s’inspirer de ses critères pour structurer ses exigences de transparence : localisation, sous-traitance, certifications, conditions de réversibilité. Ce travail recoupe en grande partie celui décrit dans notre guide sur les critères d’un cloud souverain, où la qualification SecNumCloud reste la référence française la plus exigeante.
Les limites actuelles du projet
Gaia-X a suscité des attentes qu’il ne pouvait pas satisfaire seul. Le décalage entre l’annonce politique, qui évoquait une réponse européenne aux hyperscalers, et la réalité d’un cadre de spécifications a nourri un certain scepticisme. Plusieurs limites méritent d’être connues avant d’investir.
La complexité technique est réelle. Les spécifications ont beaucoup évolué depuis le lancement, et les équipes qui ont démarré tôt ont dû adapter leurs implémentations à plusieurs reprises. Les compétences en identité décentralisée et en connecteurs de données restent rares sur le marché.
L’adoption reste inégale. Certains espaces de données fonctionnent avec de nombreux participants, d’autres n’ont pas dépassé le stade du démonstrateur. Pour une entreprise isolée, sans donneur d’ordre ni partenaire engagé, le bénéfice immédiat est faible.
La question de la souveraineté n’est pas réglée par le cadre lui-même. Un service peut être conforme à Gaia-X sans être protégé contre les lois extraterritoriales, si seul le niveau de label le plus élevé traite ce point. La DSI doit donc lire le niveau de label et les critères associés, pas seulement la mention de conformité.
Le projet garde néanmoins une valeur structurante : il a imposé l’idée que la confiance entre organisations peut être outillée, vérifiée automatiquement et attachée à la donnée elle-même. Pour une direction informatique, la démarche raisonnable consiste à suivre les espaces de données de son secteur, à préparer ses fondations, identités, gouvernance des données, sécurité des points d’échange, et à n’investir dans une implémentation complète que lorsqu’un partenaire ou un client en fait une condition. Gaia X n’est pas une plateforme à acheter, c’est une grammaire commune que les échanges industriels européens adoptent progressivement, et qu’il vaut mieux avoir apprise avant qu’elle ne devienne obligatoire dans un contrat.